01 现实两难:裸机跑心惊肉跳,套 Docker 举步维艰
当你尝试在本地或者测试机上拉起 3 到 5 个 Agent 组成自动化研发小队时,环境安全问题会瞬间变成悬在头顶的达摩克利斯之剑。
极端一:裸机执行(Bare-Metal Execution)
给 Agent 一个无边界的执行上下文(比如一个可以敲任意 bash /zsh/PowerShell 命令的终端)。跑了不到半小时,你就会在冷汗中发现各种不可控的“灾难动作”:
- Agent 为了解决一个 Python/Node 依赖冲突,执行了一条全局覆盖指令,直接把你本机的基础开发环境搞崩;
- Agent 为了清理测试目录,误把相对路径写成了根目录,差点把整块硬盘格式化;
- 某个子任务陷入了逻辑幻觉,把私钥、配置文件作为请求体打向了不可信的外网接口。
极端二:凡事起个 Docker(The Docker Fallacy)
很多云原生开发者的第一反应是:“那就给每个 Worker 起一个独立的 Docker 容器!”但在多 Agent 真实协作场景下,这个方案很快就会被现实打得鼻青脸肿:
- 真实物理资产根本进不去 Docker:macOS 原生图形界面、依赖物理 GPU 金属加速的图形渲染工具、插在 USB 口上的测试真机与工控串口外设,物理上根本无法容器化;
- 启动与资源开销过于沉重:一个带完整编译链的工程镜像动辄十几个 G,冷启动一次数秒到数十秒,内存吃紧,3 个 Agent 同时并发本地机器风扇狂转、当场卡死;
- 文件挂载语义错乱:在 macOS 上 Docker 底层本身就是一个 Linux 虚拟机,通过 VirtioFS 挂载工作树,权限、文件监控(FSEvents)和系统 TCC 授权(辅助功能、屏幕录制)完全脱节。
多 Agent 协同难道就没有第三条路吗?
答案不仅有,而且早已被现代操作系统内核默默准备好了:抛弃对重量级 Docker 的执念,全面拥抱操作系统原生底层原语,构建一套兼顾“毫秒级命令沙箱”与“重型工作空间”的跨系统安全体系。
02 架构分层:多 Agent 跨系统原生沙箱全景图
在生产级多 Agent 架构中,日常的命令执行(CLI / Bash 工具)与重型协同空间(完整应用/长任务环境),应当采用两套完全分层的沙盒架构:
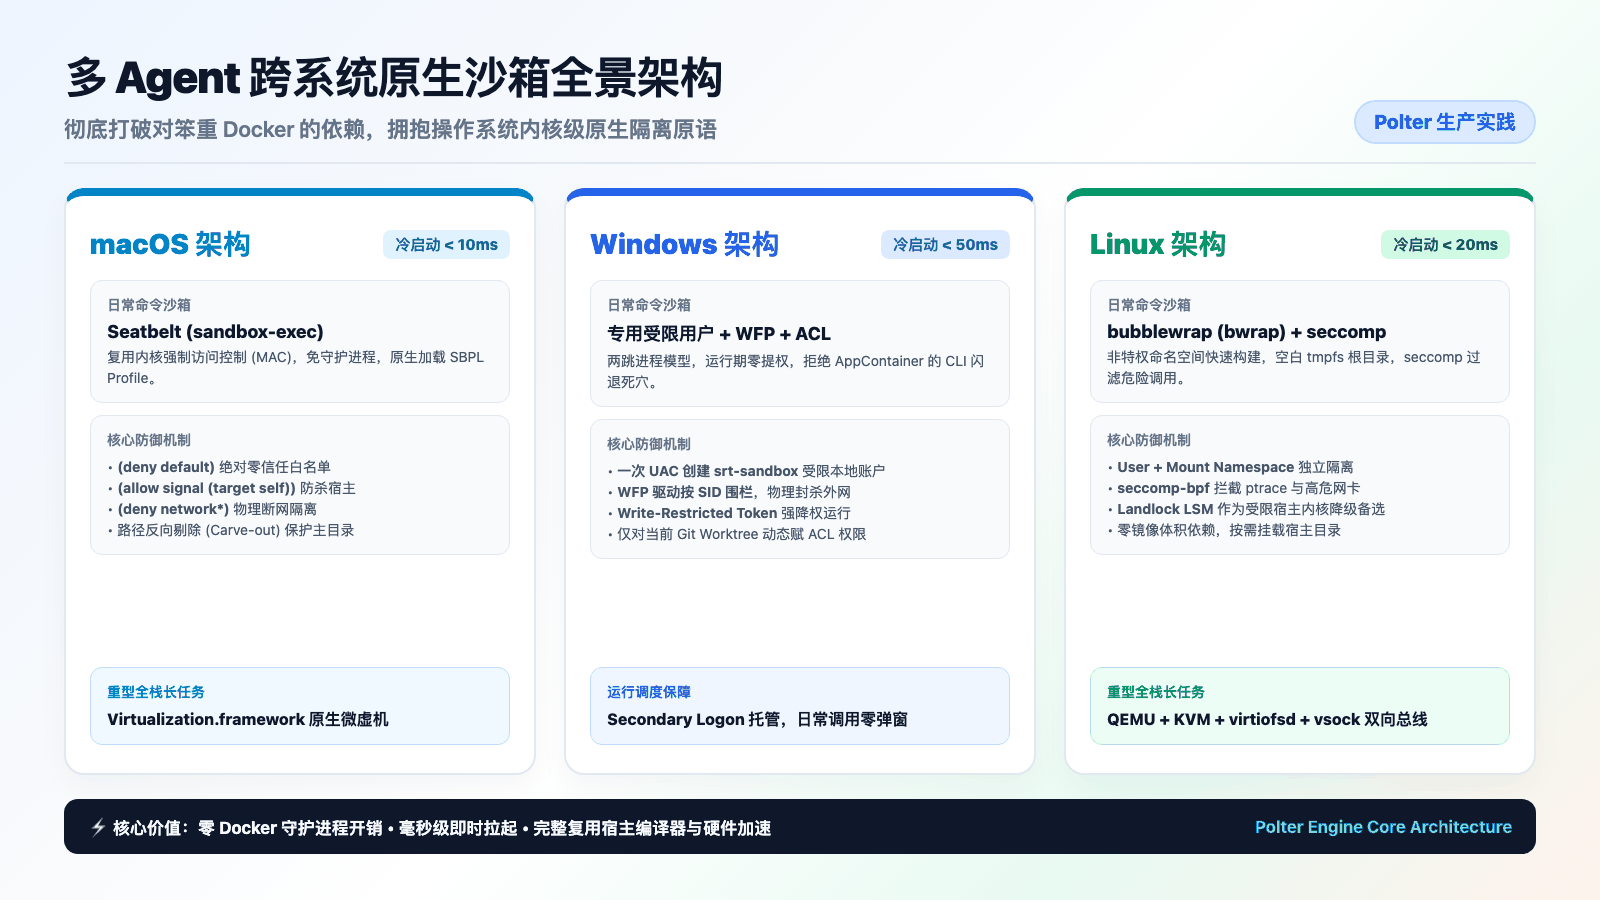
| 平台 | 日常命令沙箱(CLI / Bash 工具) | 重型任务空间(Full App / 长任务) | 冷启动开销 | 隔离机制原理 |
|---|---|---|---|---|
| macOS | Seatbelt (sandbox-exec + SBPL) | Virtualization.framework | < 10ms | 内核强制访问控制(MAC)、路径反向剔除、整类阻断网络 |
| Windows | 受限用户架构 (专用用户 + WFP + ACL) | 无需 VM / 同步复用 | < 50ms | CreateProcessWithLogonW、写受限令牌、WFP 按 SID 拦截出站 |
| Linux | bubblewrap + seccomp | QEMU + KVM (virtiofsd) | < 20ms | 挂载命名空间、系统调用过滤、vsock 宿主控制通道 |
03 三大操作系统原生命令沙箱深度剖析
1. macOS 篇:Seatbelt 与 SBPL 的毫秒级内核拦截
在 macOS 上,不需要任何常驻守护进程,每个命令直接包裹在系统自带的 /usr/bin/sandbox-exec 中执行:
/usr/bin/sandbox-exec -p "<SBPL Profile 内容>" <要执行的命令及参数>
- 核心铁律:
(deny default)绝对零信任:默认全部拒绝,仅显式放行基础二进制(/usr/bin、/bin); - 防杀宿主绝杀:
(allow signal (target self)):只允许向自身发信号,AI 在沙盒里执行killall直接报 EPERM,绝无可能干掉外面的监控总管; - 路径反向剔除(Carve-out):对
$HOME、/Users、/Volumes做内容读取剥夺,仅对当前任务绑定的 Git Worktree 开放写入权; - 物理级断网:
(deny network*):直接在系统调用层抹杀任何 socket 创建。
架构注脚:虽然苹果官方文档将
sandbox-exec标注为 Deprecated,并引导开发者使用 App Sandbox,但 App Sandbox 必须依赖预先编译与签名 Entitlements,在动态运行任意 CLI 命令行、脚本的场景下根本无法使用。因此sandbox-exec至今依然是 Homebrew、Bazel、Chromium 和现代 AI CLI 在 macOS 上进行命令级隔离的唯一现实解。对于需要完整操作系统的超长重型任务,则无缝演进到苹果官方的原生Virtualization.framework微虚拟机。
2. Windows 篇:专用受限账户 + WFP 驱动级出站过滤
很多人以为 Windows 只能用 AppContainer。但在现实中,AppContainer 过于苛刻,通用开发工具(git、npm、python)在其中会因无法继承环境句柄或缺失 Capabilities 而频繁闪退。
现代 Windows 生产级沙盒采用的是一套教科书级的双重解法:
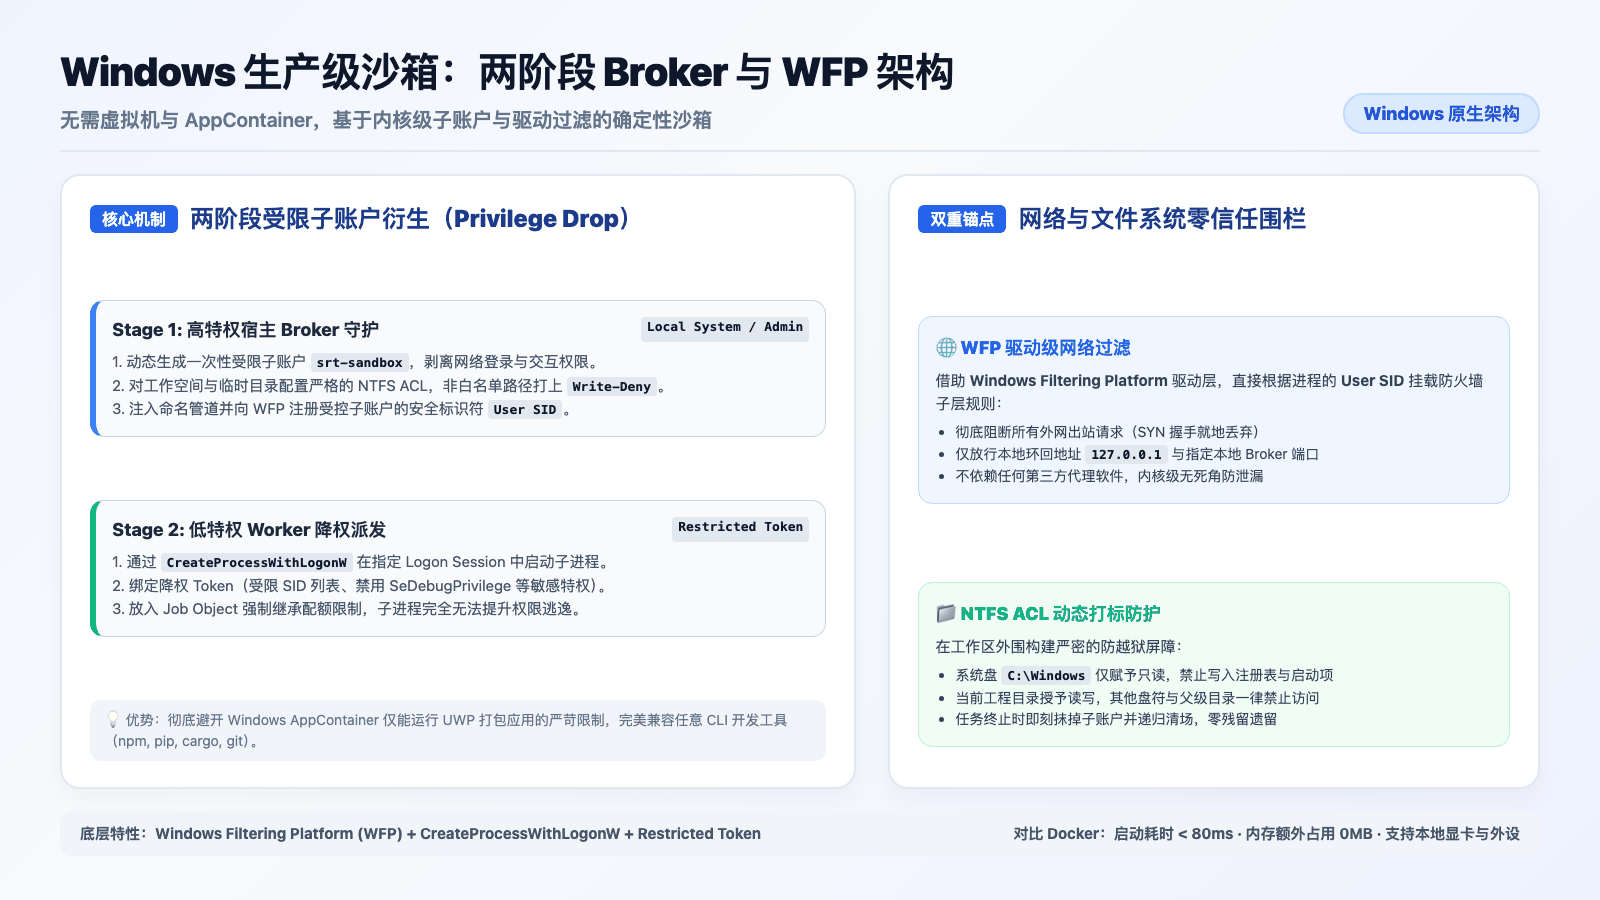
- 专用受限本地账户:创建专用账户(如
srt-sandbox),并剥夺其SeDenyNetworkLogonRight等全部外部登录权; - 两阶段降权衍生(Privilege Drop):
- Stage 1 (高特权 Broker):负责管理生命周期、配置目录 NTFS ACL(非白名单路径一律打上
Write-Deny),向网络驱动注册隔离标识; - Stage 2 (低特权子进程):通过
CreateProcessWithLogonW拉起 Worker,并附加写受限令牌(Restricted Token)与 Job Object,死死封锁权限提升通道;
- Stage 1 (高特权 Broker):负责管理生命周期、配置目录 NTFS ACL(非白名单路径一律打上
- WFP(Windows Filtering Platform)网络出站驱动围栏:安装驱动级出站过滤规则,规则直接死死绑定沙盒用户的物理 SID!任何以该用户身份跑起来的进程,非白名单出站流量在驱动层直接被丢弃,仅放行本地环回
127.0.0.1。
3. Linux 篇:日常 bubblewrap 与重型 QEMU 双轨制
- 日常命令:
bubblewrap (bwrap) + seccomp:通过非特权用户命名空间(User Namespace)与挂载命名空间(Mount Namespace),从一个空白的tmpfs开始按需挂载目录,配合seccomp过滤系统调用,毫秒级冷启动且零镜像依赖; - 重型环境:精简 QEMU + KVM 体系:通过
virtiofsd零拷贝挂载宿主机目录,配合数十兆大小的只读极简 rootfs,通过 vsock(虚拟机通信套接字) 建立毫秒级双向事件总线,并在 socket 层启用SO_PEERCRED对端 UID 校验。
前沿演进注脚:在 Linux 5.13+ 内核中,原生合入了 Landlock LSM。在某些禁用了 User Namespace 的严格容器或老旧服务器环境中,可通过 Landlock 直接在进程内做系统调用自缚,作为 bwrap 的轻量无依赖降级备选。
04 灵魂拷问:现役 AI CLI 已经做了单兵沙箱,平台再加一层是不是做多了?
深入到这里,每一个严谨的架构师都会提出两个直击命门的质疑:
- “既然底层 AI CLI 已经做了这些沙箱,多 Agent 平台在外层再套一层,是不是画蛇添足?”
- “如果在外面强行再套一层,多层沙箱嵌套(Nested Sandboxing)会不会直接崩溃死锁?”
答案是:机械套娃不仅是多此一举,而且在技术上必然导致系统崩溃!
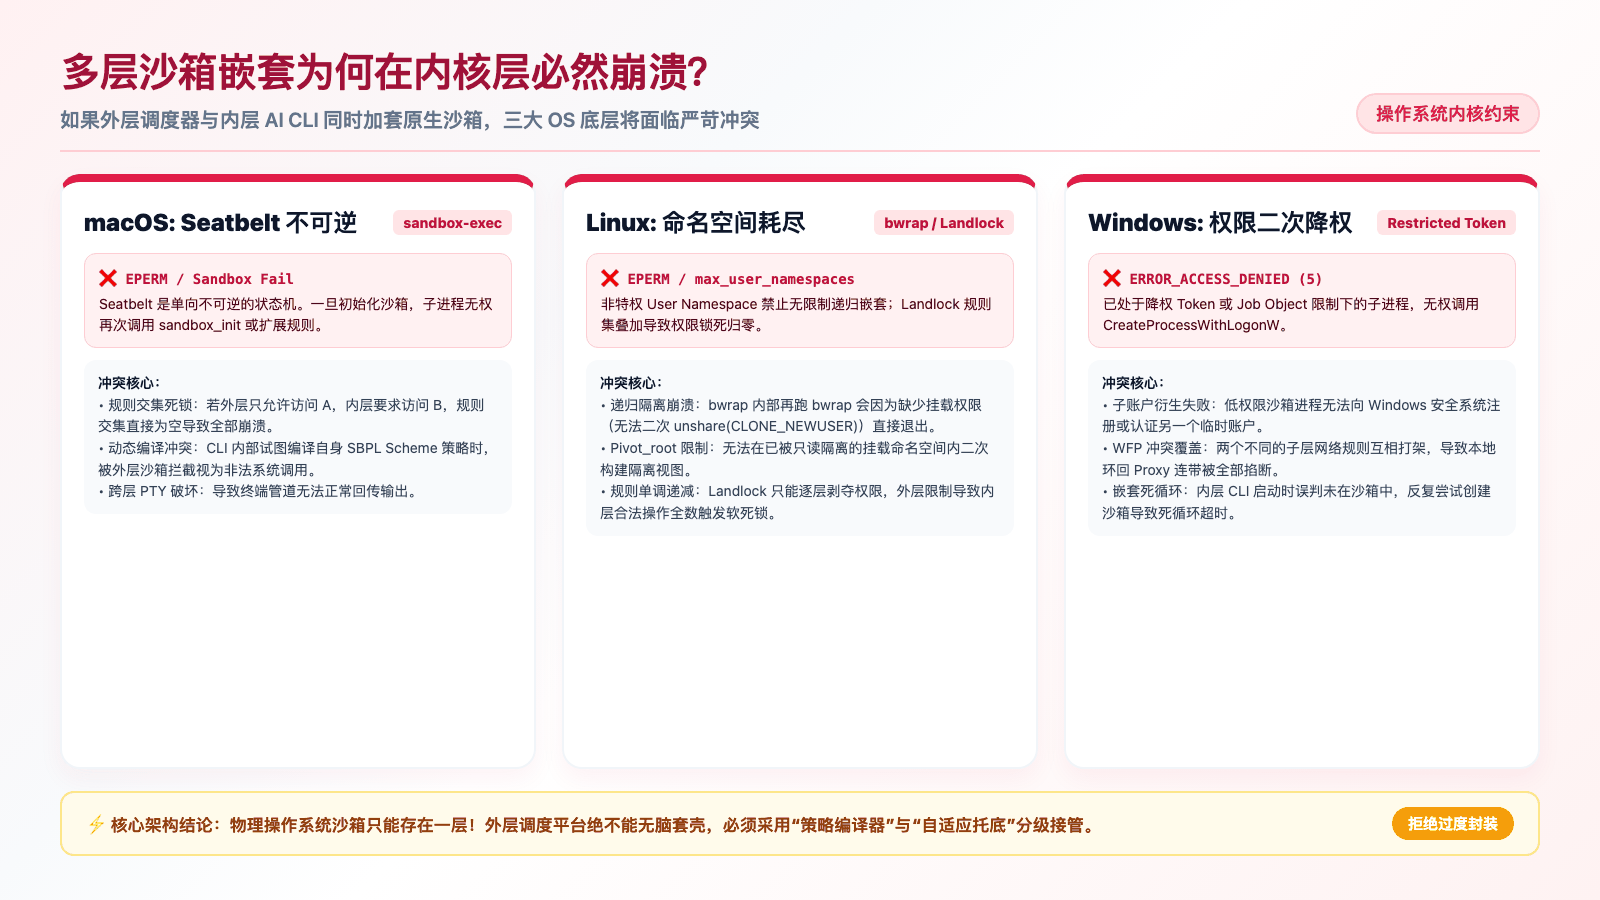
1. 多层嵌套在操作系统底层的残酷冲突
- macOS Seatbelt 不可逆:在已生效
(deny default)的外层沙箱里再次调用sandbox-exec,内层直接抛出Operation not permitted,规则交集直接锁死归零; - Linux 命名空间递归黑洞:在标准
bwrap容器内再次启动bwrap,内核当场报错cannot unshare user namespace或触发max_user_namespaces限制; - Windows 权限二次降权受拒:受限账户本身已被剥夺二次派生登录特权,内部根本无权再次发起提权两跳,两套 WFP 规则冲突更会导致环回代理一并掐死。
2. 异构的工具链现实:并非人人都有沙箱
真实的多 Agent 研发小队中,Worker 是异构的:
- 第一梯队(大厂官方 CLI):确实内置了上述原生沙箱;
- 第二/三梯队(主流开源 CLI 如 Aider、OpenCode,以及企业自研脚本):100% 处于裸奔状态,完全依赖宿主机运行,任何越界命令都会直接击穿系统!
3. 最根本的维度差:单兵防火墙(Wall) vs 全局交通调度闸(Gate)
即便所有 AI CLI 都开启了沙箱,单兵沙箱也根本无法解决多 Agent 协同的任何问题:
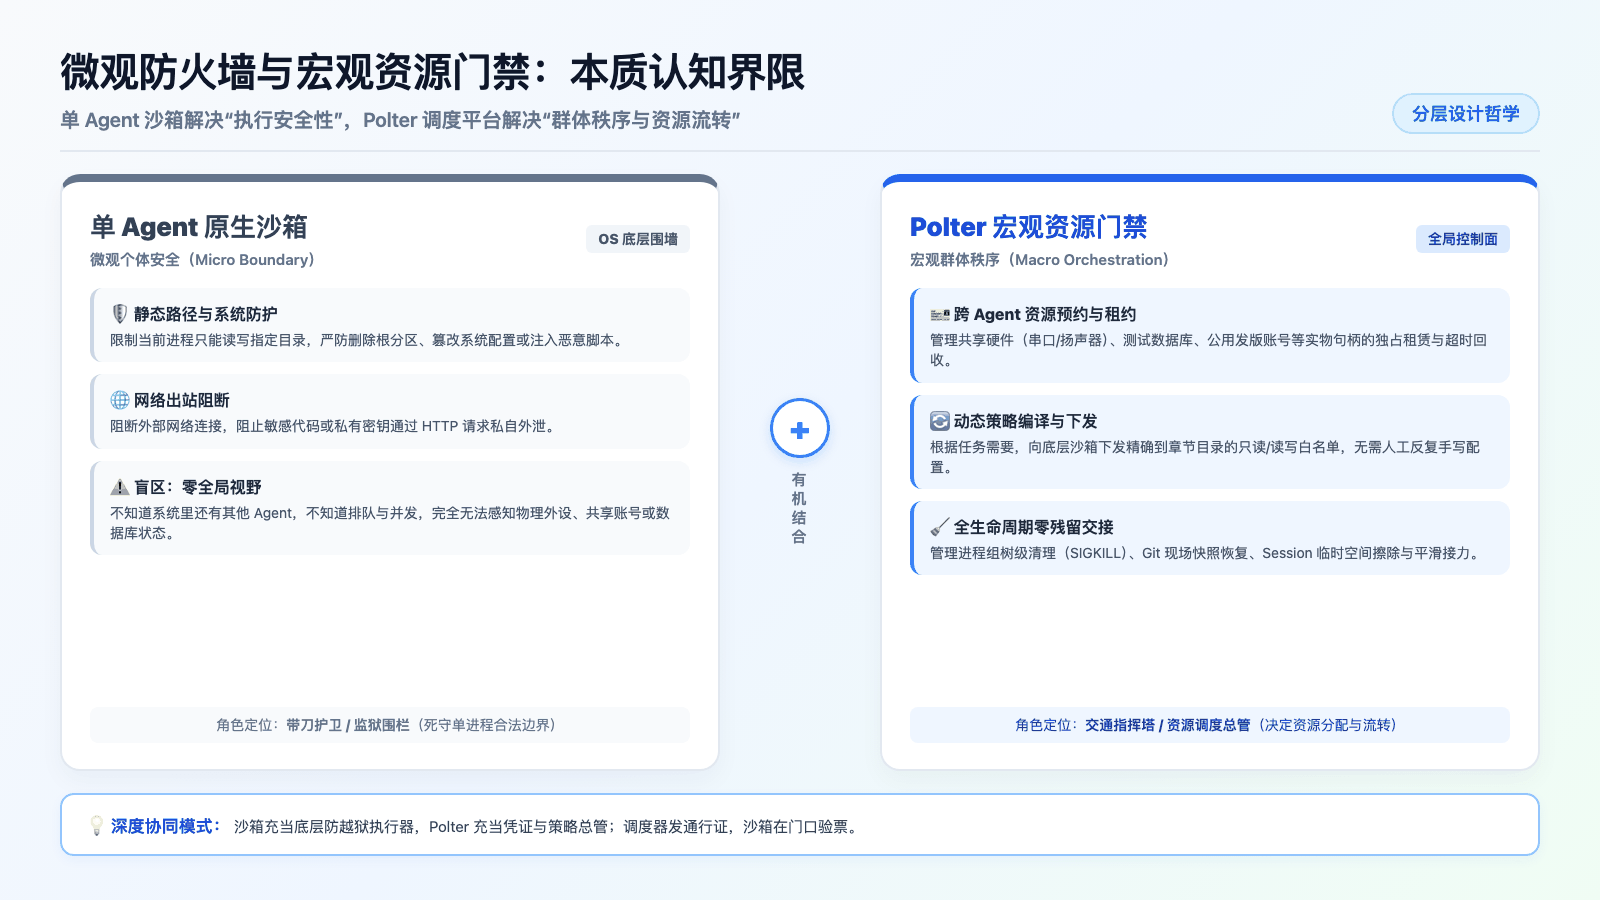
- 单兵沙箱解决的是【微观防爆】:别删
/Users、别改注册表; - 但它对全局多 Agent 协同是彻底“全盲”的!
- 它不知道旁边还有个 Worker B 在改同一本书的另一个章节;
- 它不知道 Windows 1 号测试机目前正被另一个小队独占;
- 它不知道官方社交账号刚刚被发文 Agent 拿走,现在不能并发抓评论;
- 它根本没有我们在 1110 篇讨论的预约(Reservation)、排队(Queueing)、Lease 租约 TTL 以及**归位自清洗(Teardown Hook)**的业务概念!
架构定论:
AI CLI 的沙箱是“防火墙”,Polter 的共享资源库是“交通红绿灯与道闸”。平台绝对不能在外层机械地套娃沙盒,而是要作为“全局指挥中枢”,将排队与租约,编译并绑定到底层的原生沙箱中!
05 破局之道:Polter 共享资源调度与现役沙箱的三大结合模式
针对上述矛盾,多 Agent 编排系统(Polter)沉淀出了一套兼顾安全性、灵活性与兼容性的三大结合范式:
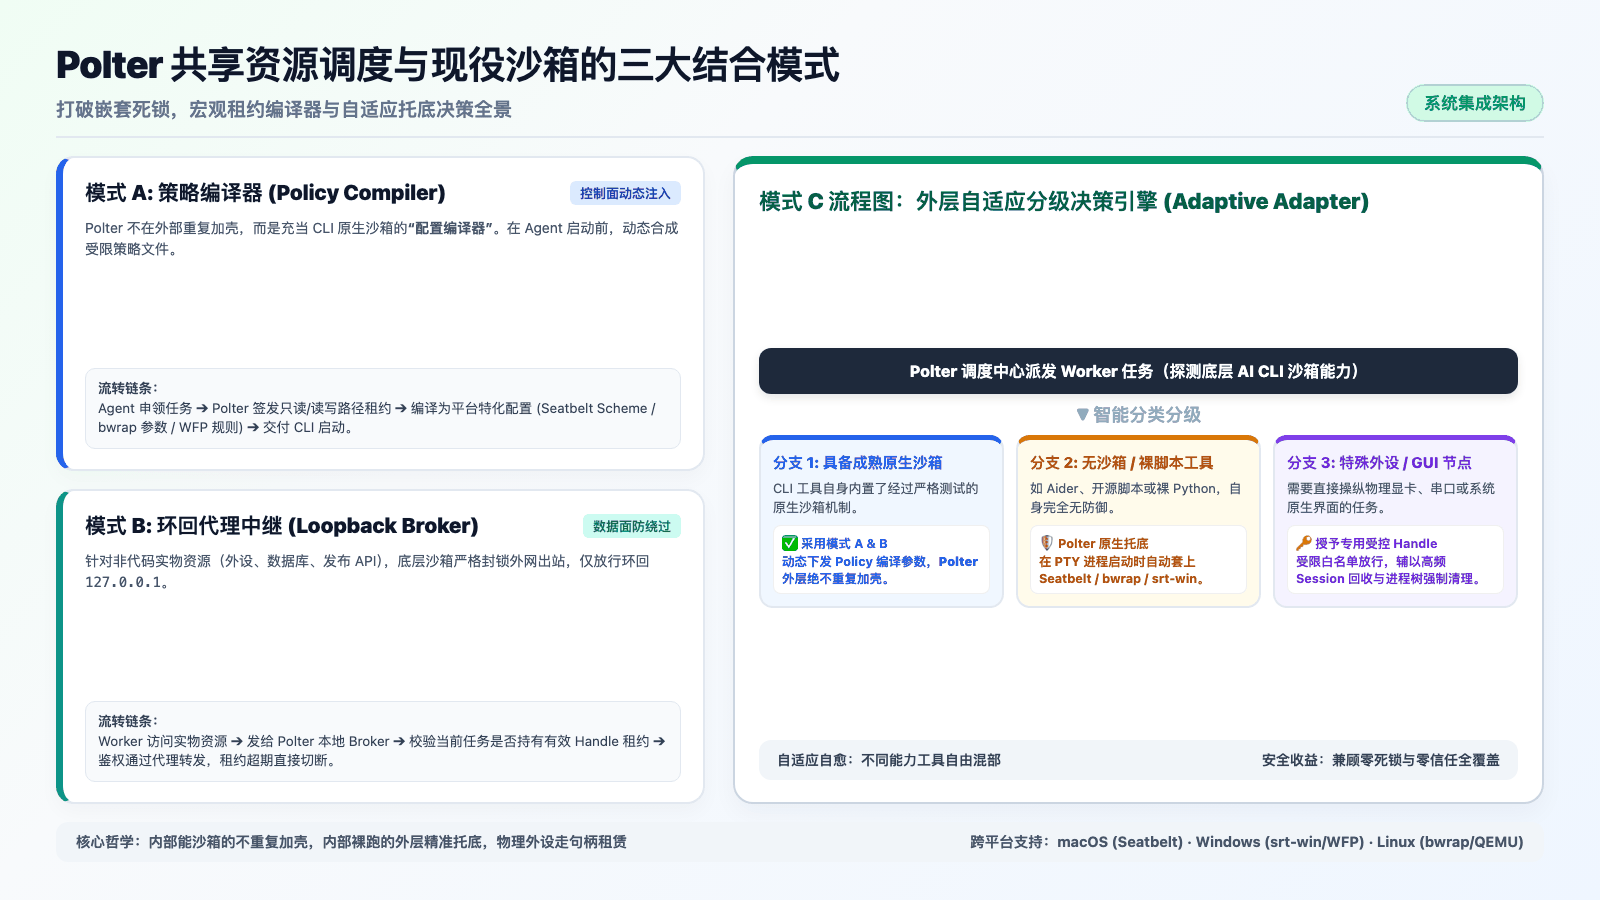
模式 A:策略编译器(Policy Compiler)—— 借内层的刀,管 Polter 的资源
成熟的 AI CLI 均留有沙箱策略的动态配置入口(如网络代理端口、目录白名单配置、权限规则模式)。
Polter 绝不重复套外层沙箱,而是充当“沙箱策略的动态编译器”:
- 场景:一本书的章节排他写锁
- Worker A 在 Polter 看板上申领了【第 4 章撰写】任务;
- Polter 在拉起该 Worker 终端前,动态为其编译专属于该任务的沙箱规则:
allow_write: ["./novel/chapter_04.md"]deny_write: ["./novel/chapter_01.md", "./novel/chapter_02.md", "./novel/chapter_03.md", "./novel/world_bible.md"]
- 内层沙箱启动时直接装载该策略。AI 只要敢越权去改第三章或世界观设定集,直接被操作系统内核打回;
- 场景:测试机器与网络受限访问
- Worker 未排到测试机前,Polter 动态将其 IP 写入策略黑名单;
- 轮到该 Worker 获得租约的瞬间,Polter 毫秒级刷新放行白名单。
- 优势:完全零嵌套冲突! Polter 负责算账(算租约、算排队),然后把算出来的权限边界直接编译进内层沙箱的规则里。
模式 B:环回凭证经纪人(Loopback Broker Pattern)—— 内层堵死偏门,Polter 守住正门
这是解决**排他性外部资产(测试真机、社交大号、内部 ERP、生产数据库)**最通用、最杀伐果断的结合方式:
- 内层沙箱物理阻断一切外网出站:
- 在 macOS/Linux/Windows 上,沙箱均支持将外网出站全部封死,只允许访问本地回环代理(如
127.0.0.1:POLTER_PORT);
- 在 macOS/Linux/Windows 上,沙箱均支持将外网出站全部封死,只允许访问本地回环代理(如
- Polter 守在唯一的本地出站开口(Resource Broker):
- 真实世界的外部资产凭证(测试机的 SSH 私钥、社交平台的发文 Token、内部 ERP 的 Cookie),全部保存在 Polter 资源池金库中,绝对不给 Worker;
- 两阶段排队与租约驱动:
- Worker 发起的所有外部调用全部打向本地代理;
- Polter 查表验证:
- 未获租约 / 排队中:Polter 原地拦截,返回
423 Locked (设备被占用中,前面尚有 1 队); - 排到租约:Polter 动态将请求追加签名并代为转发,同时开启 Lease TTL 倒计时;
- 租约到期:Polter 瞬间掐断转发连接,触发后台四阶轻量自清洗脚本(强杀孤儿进程、Git 干净回滚)。
- 未获租约 / 排队中:Polter 原地拦截,返回
终极闭环:
内层沙箱从物理层面阻断了 AI 翻墙绕过的一切可能;Polter 在唯一的正门处完成了严格的排队、预约、并发限制与状态清洗。
模式 C:外层自适应托底适配(Adaptive Adapter Pattern)
面对现实中参差不齐的 AI CLI 工具链,Polter 实现自适应分级接管(如上图 05 所示决策树):
- 分支 1(内置成熟原生沙箱):
Polter 绝不重复套壳,直接无缝启用模式 A(策略编译)与模式 B(环回凭证代理),以纯控制面下发配置,零系统冲突; - 分支 2(开源裸奔工具链,如 Aider、自写脚本):
由于其内部没有任何防护,Polter 在终端启动层主动充当防爆盾,在 PTY 外壳层直接套上系统原生沙箱(macOSsandbox-exec或 Linuxbwrap),将其强行收拢进绑定的 Git Worktree 目录; - 分支 3(特殊硬件 / 物理 GUI 操作节点):
直接授予受限的专用 Handle,配合严格的租约 TTL 倒计时与进程组树级清理(Process Tree Kill),确保即使具备高权限也能在交卷后瞬间抹除痕迹。
06 深度实战:Polter 工业级流转管线
结合上述架构,在多 Agent 协同系统 Polter 的日常运转中,整套管线呈现出极度流畅的工业级秩序:
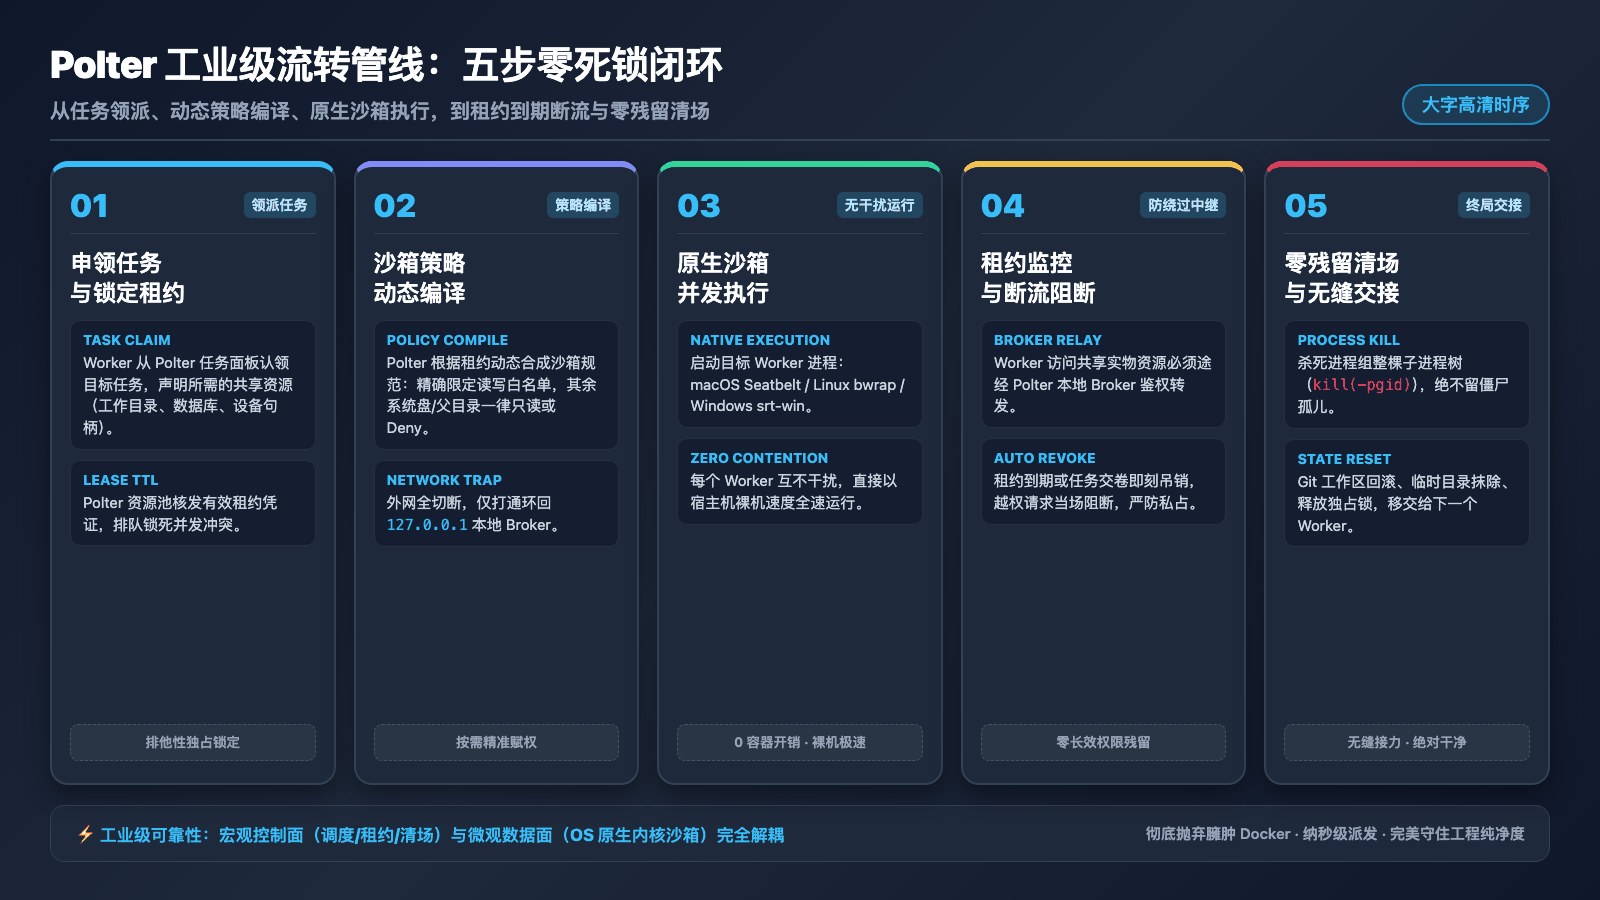
整套闭环流转管线包含清晰的五个阶段:
- 申领任务与锁定租约(Task Claim & Lease Lock):
Worker 从 Polter 任务面板认领目标任务,声明所需的共享资源(工作目录、数据库、设备句柄)。Polter 资源池核发有效租约凭证并锁定排他锁;未获租约的任务置为BLOCKED,模型休眠不烧 Token; - 沙箱策略动态编译(Policy Dynamic Compilation):
Polter 根据工单权限范围毫秒级合成沙箱规则(仅允许读写当前 Worktree,其余系统盘只读或屏蔽),同时在网络层断网,将所有外部出站流量精准收拢至本地环回127.0.0.1代理; - 原生沙箱并发执行(Native Isolated Execution):
在宿主机内核级原生沙盒内拉起 Worker 终端(macOS Seatbelt / Linux bwrap / Windows srt-win),以裸机速度全速执行编译与测试,零虚拟化损耗; - 租约监控与断流阻断(Broker Relay & TTL Enforce):
Worker 访问共享实物资源途经 Polter 本地 Broker 鉴权转发。若任务超期或试图越权,Broker 瞬间吊销租约并断流阻断,防止任何私占与长效权限滞留; - 零残留清场与无缝交接(Teardown & Clean Handover):
任务交付完成瞬间,触发四阶轻量自清洗:强杀孤儿进程树(kill(-pgid))、Git 干净回滚、Session 临时空间擦除,自检合格后即刻唤醒队列中的下一位等待者。
1. 席位沙箱档位化( Sandbox Tiers per Role)
- 总管席位(Supervisor):负责跨任务调度、Git 主干合并,运行在原生权限下;
- 开发/测试席位(Worker):默认启用 OS 原生轻量命令沙箱,只给当前绑定的 Git Worktree 写入权,断网或仅放行本地代理;
- 重型变异/外部实验席位:按需拉起 QEMU 微虚机或独立沙盒。
2. Fail-Closed 的事件拦截契约
所有敏感操作必须走拦截钩子;
Fail-Closed 原则:如果负责安全检查的守门策略或插件加载失败,默认拒绝一切执行,防止因看门狗意外退出而让 AI 裸奔。
3. 模式化权限 DSL 与精准自动化代答
不再要求人类整夜守在屏幕前敲 y,也不让 AI 肆意妄为:
{"auto_approve": [
    "Bash(git status:*)",
    "Bash(npm test:*)",
    "Read(./src/**)",
    "Edit(./src/**)"],"always_ask": [
    "Bash(rm -rf:*)",
    "Bash(git push:*)",
    "Bash(curl:*)",
    "Bash(pip install:*)"]}
白名单内毫秒级自动放行,命中红线由总管拦截或唤醒人类。
07 总结:从单兵防爆走向数字装配线的工业演进
回顾整个多 Agent 体系的技术演进,每一个阶段的突破都在拆掉旧有的工程幻觉:
- 别再给多 Agent 生搬硬套 Docker 了:
容器是为无状态的云端微服务设计的,而多 Agent 面对的是有状态、高频交互、深度依赖物理宿主机的真实研发环境;macOS 的 Seatbelt、Windows 的受限用户与 WFP、Linux 的 bwrap,才是兼顾毫秒级冷启动、极致低开销、与刚性物理隔离的终极武器; - 警惕多层沙箱套娃陷阱:
机械地在外层把沙盒套一遍,必然遭遇内核级的权限死锁; - 单兵防火墙与全局交通灯的有机咬合:
单兵沙箱守住微观执行底线,Polter 掌控宏观资源调度。通过动态策略编译、环回代理收口、外层自适应托底,多智能体协同才能真正从“不可控的实验室玩具”,进化为真正让工程师放心去睡觉的“全天候数字装配流水线”。